> For the complete documentation index, see [llms.txt](https://docs.mikopbx.com/mikopbx/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.mikopbx.com/mikopbx/manual/connectivity/firewall.md).
# Сетевой экран
Описание и настройка Firewall правил в MikoPBX
**Сетевой экран** в MikoPBX — это интерфейс для настройки брандмауэра (Firewall) системы. Здесь администраторы могут создавать и управлять правилами фильтрации сетевого трафика, контролируя доступ к MikoPBX и защищая ее от несанкционированного доступа и сетевых угроз. Настройка сетевого экрана обеспечивает безопасность телефонной системы, предотвращая потенциальные атаки и обеспечивая стабильную работу в сетевой инфраструктуре организации.
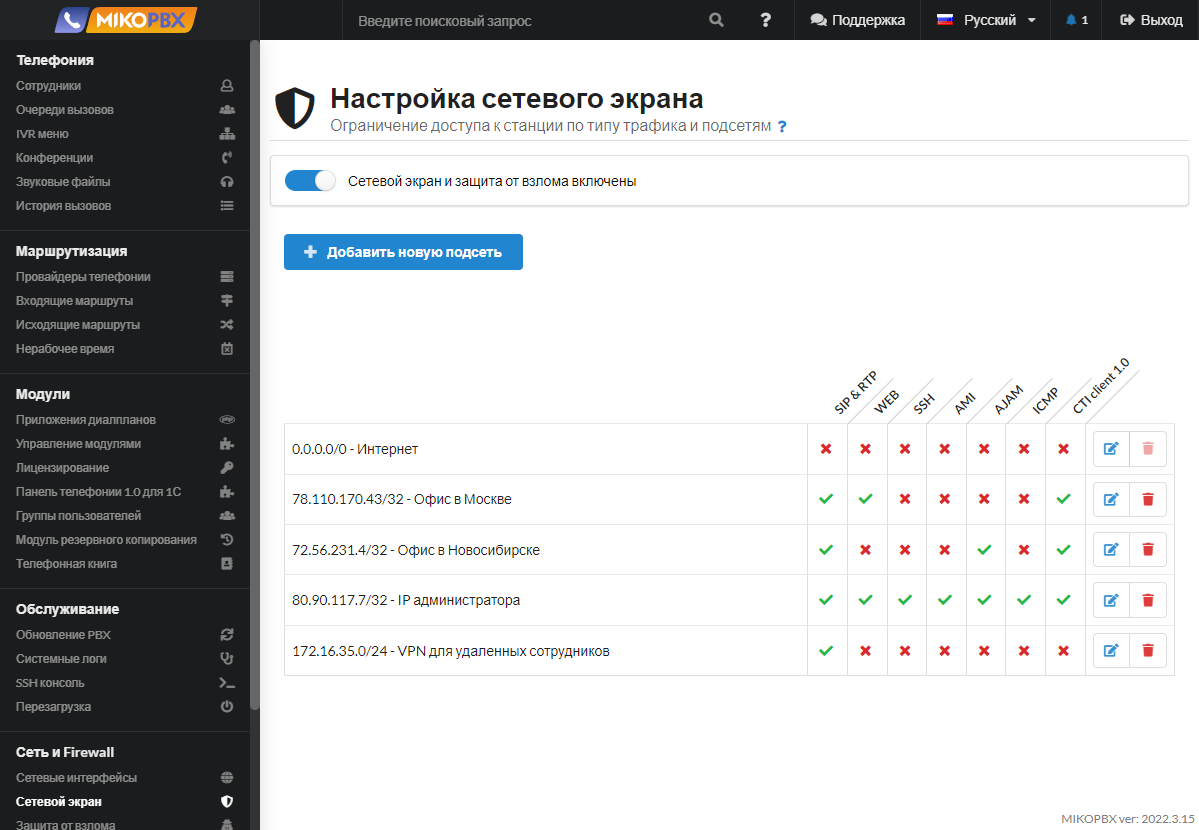
В MikoPBX все локальные подсети возможно описать в разделе «**Сеть и Firewall**» → «**Сетевой экран**». Сетевой экран предназначен для ограничения доступа к станции по типу трафика и подсетям.
Раздел "Сеть и Firewall" -> "Сетевой экран" в MikoPBX
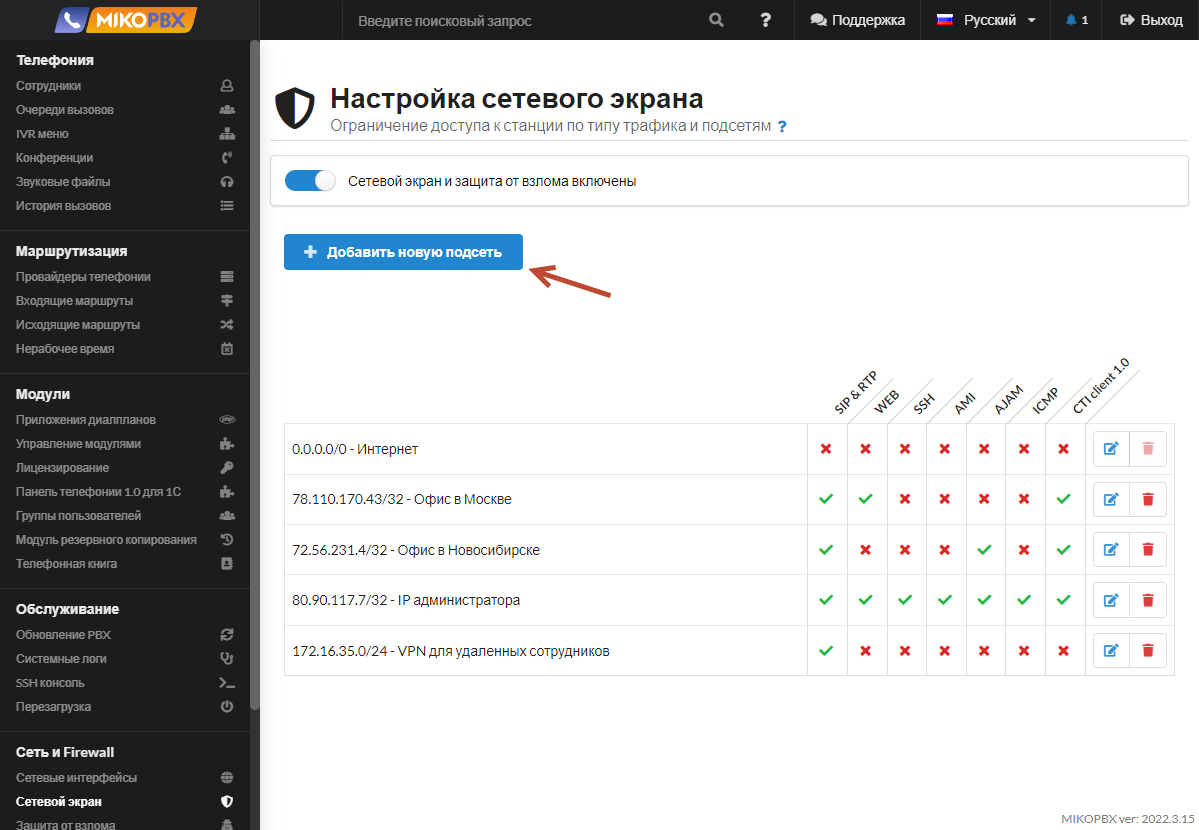
Для того, чтобы добавить новое правило, необходимо нажать на кнопку "**Добавить новую подсеть**":
Элемент для создания нового правила
## Общие настройки
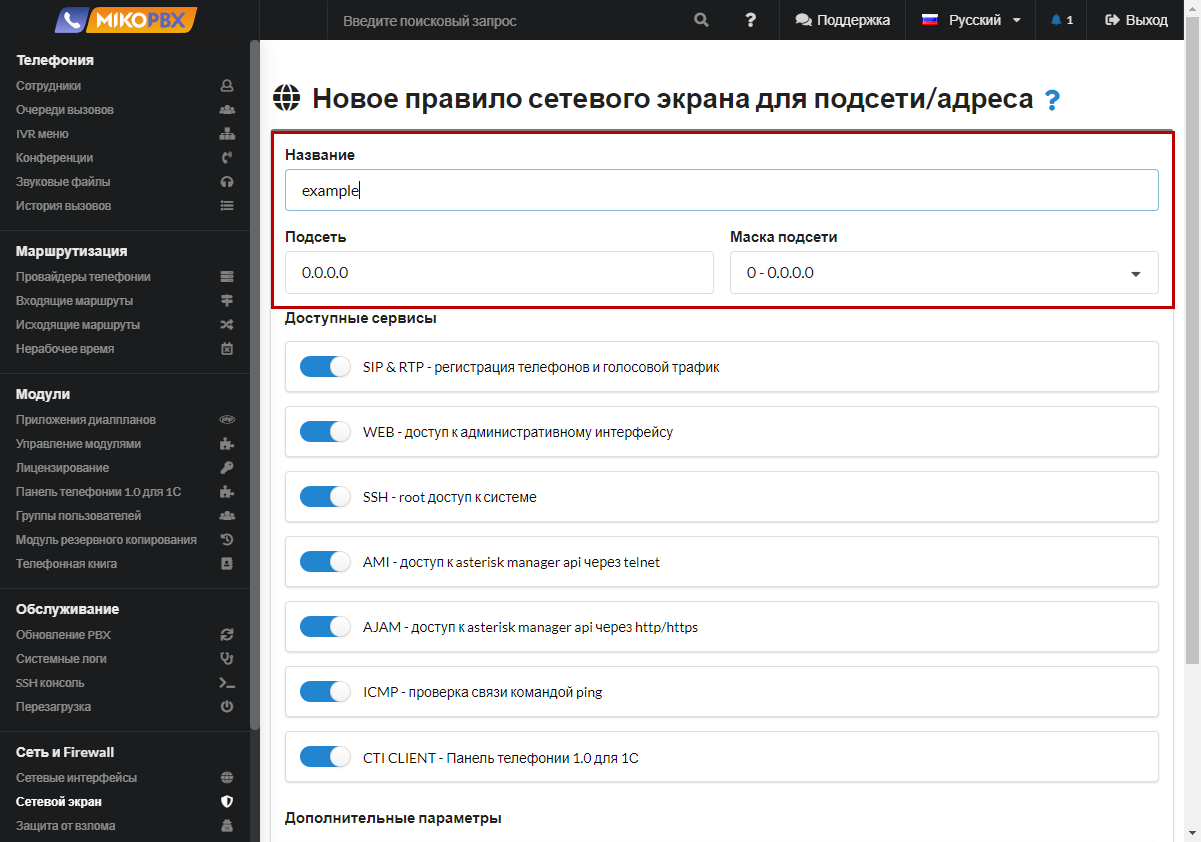
Название - задайте произвольное имя для нового правила сетевого экрана.\
Справа от **адреса подсети** находится поле **Маска подсети** в формате CIDR.
Параметры правила
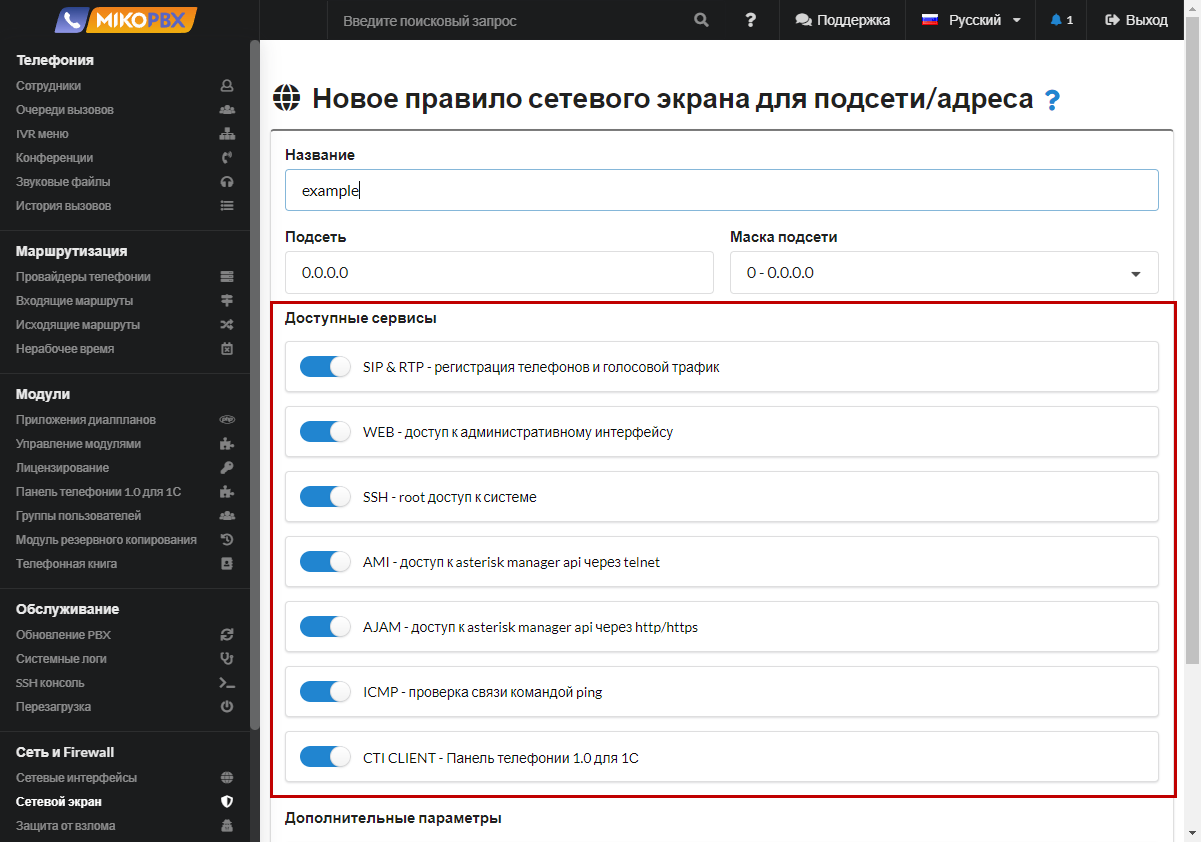
## Доступные сервисы
* SIP\&RTP-регистрация телефонов и голосовой трафик - Session Initiation Protocol используется для установки соединений между VoIP телефонами
* WEB-доступ к административному интерфейсу настройки АТС
* SSH-root доступ к системе. SSH(Secure Shell) позволяет получить доступ к консоли MikoPBX.
* AMI-доступ к asterisk manager api через telnet. Asterisk Manager Interface (AMI) предоставляет доступ к Asterisk по TCP/IP протоколу.
* AJAM - доступ к asterisk manager api, через http, https
* ICMP-проверка связи командой ping
* CTICLIENT-подключение панели телефонии для 1С
Раздел "Доступные сервисы"
## Дополнительные параметры
* У каждой подсети есть флаг «**Это VPN или локальная сеть**». При установке этого флага MikoPBX будет представляться всем локальным подсетям локальным IP, а не внешним.
* Флаг «**Никогда не блокировать адреса из этой сети**» следует включать только для доверенных подсетей. Если включен данный флаг, то правила защиты от взлома на данную подсеть не распространяются.
Раздел "Дополнительные параметры"
## Поведение в Docker-контейнере
В Docker (bridge-режим) внутренние правила файрвола MikoPBX и fail2ban **не защищают веб-интерфейс**: контейнер не управляет iptables хоста, а HTTP-клиенты приходят со шлюза `docker0`. SIP-защита продолжает работать (UDP-DNAT сохраняет source IP).
Для защиты веб-интерфейса в Docker используйте один из двух подходов:
* `network_mode: host` для контейнера (если хост выделен под АТС);
* Внешний bouncer (CrowdSec-совместимый) поверх API MikoPBX — подробнее в разделе [Внешний файрвол для Docker](/mikopbx/security/external-firewall-enforcement.md).
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.mikopbx.com/mikopbx/manual/connectivity/firewall.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.